En bild dyker upp i ditt flöde. Den ser ut som ett nyhetsfoto och har en liten märkning för Content Credentials. Klickar du på den kan du kanske se kamera, redigeringsprogram och en grön bekräftelse. Det är frestande att läsa bekräftelsen som en sanningsstämpel.
Det bättre sättet är att läsa märkningen som ett besiktningsprotokoll för filens resa. Den kan ge starka svar på frågor om vad som har deklarerats, om uppgifterna hör till just den här filen och vem som signerade dem. Frågan om scenen framför kameran verkligen hände måste fortfarande avgöras med journalistik, källkritik och annan forensik.
Ett kvitto som följer filen
Content Credentials är det läsarvänliga namnet på ett C2PA-manifest. Manifestet samlar påståenden – i standarden kallade assertions – om till exempel hur en fil skapades eller redigerades. Påståendena binds samman i ett claim, alltså den deklaration som sedan signeras.[2]
I C2PA 2.4 måste ett vanligt standardmanifest bland annat ha exakt en hård bindning till innehållet och en åtgärdspost som börjar med att filen skapades eller att en tidigare fil öppnades. Uppgifter som fotografens namn, plats, kameramodell, redigeringsbeskrivning och miniatyrbilder är däremot beroende av arbetsflödet och behöver inte finnas i varje märkning.[3]
Läs därför en tunn märkning som just tunn: notera vad den säger och lämna resten öppet. Gör inte en lucka i formuläret till bevis för att någon dolt en uppgift.
Tre kontroller som ofta blandas ihop
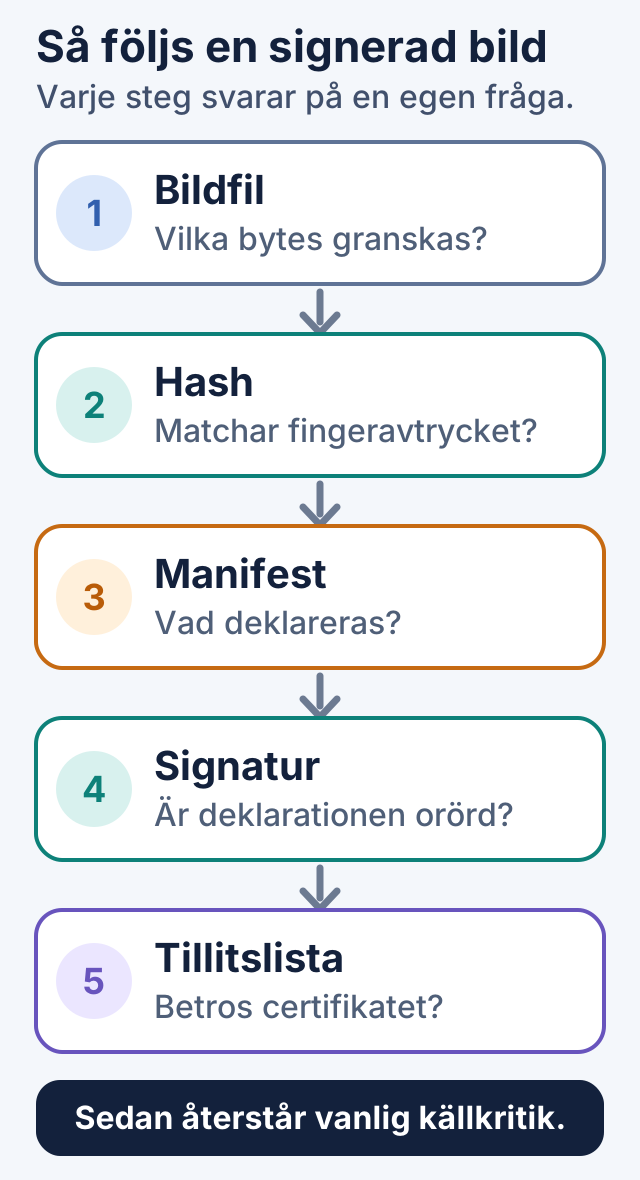
Den första kontrollen gäller filen. En kryptografisk hash kan beskrivas som ett extremt känsligt fingeravtryck av filens bytes. Verifieraren räknar fram hashen på nytt och jämför den med den hårda bindningen i manifestet. Om de matchar hör manifestet till den kontrollerade filversionen; en förändring i de täckta delarna ger inte samma resultat.[4]
Den andra kontrollen gäller deklarationen. Den digitala signaturen visar om det signerade claimet har ändrats efter signeringen och vilket certifikat som användes. Den tredje gäller förtroendekedjan: en verifierare kan följa certifikatet till en betrodd rot i C2PA:s eller en annan vald förtroendelista. Det bekräftar en teknisk signerare inom den valda tillitsmodellen, inte att alla signerade uppgifter är sanna.[5]
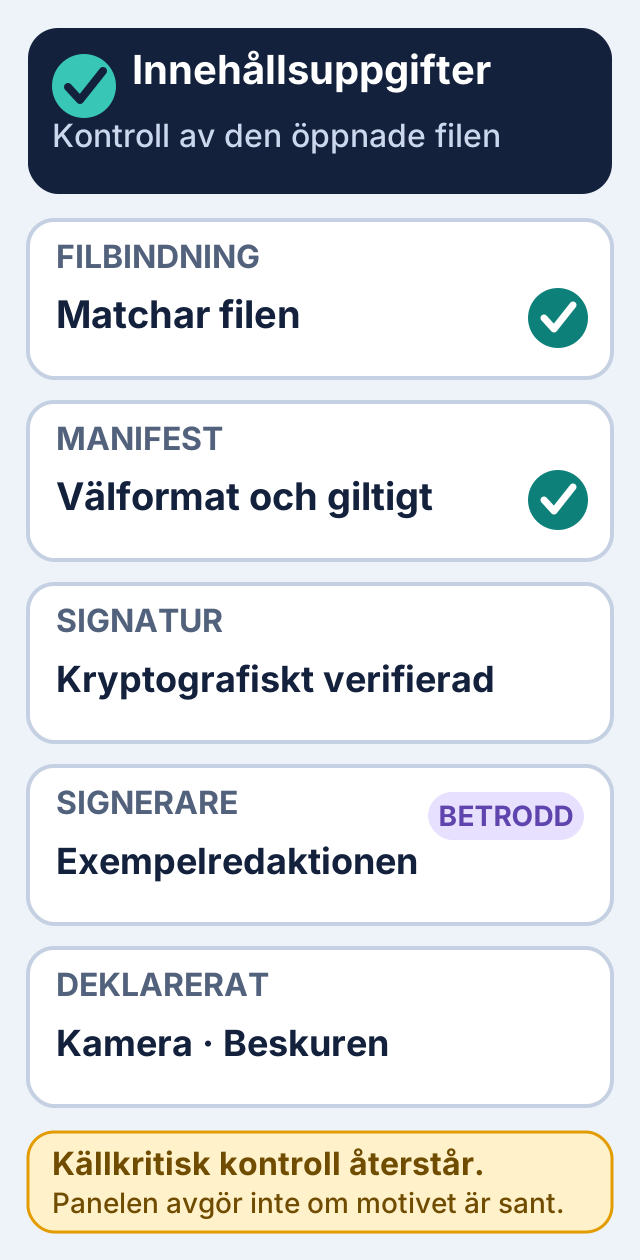
Standarden skiljer därför mellan ett manifest som är välformat, ett som är kryptografiskt giltigt och ett som dessutom är betrott. Ett betrott manifest är också giltigt och välformat, men en giltig bild kräver dessutom att innehållsbindningen fortfarande matchar filen.[6]
Tänk på tre lås i rad. Hashen låser manifestet till filen. Signaturen låser deklarationen mot efterhandsändringar. Förtroendelistan hjälper verktyget att bedöma signerarens certifikat. Analogin slutar där: låsen kan skydda ett felaktigt eller vilseledande påstående lika väl som ett korrekt.
Redigering och AI är deklarationer
Ett C2PA-manifest kan redovisa åtgärder som beskärning, storleksändring och annan redigering. En åtgärd kan också märkas med en digital källtyp som anger att ett tränat algoritmiskt system skapade eller bidrog till innehållet.[7]
För generativt innehåll kan märkningen ange typen trainedAlgorithmicMedia. Den kan även bära information om modellen och använda en prompt som en ingrediens, men prompten och de extra uppgifterna är frivilliga. En giltig AI-deklaration betyder därför inte att verifieraren kan återskapa hela processen.[8]
Läs alltså åtgärdslistan bokstavligt. Om panelen visar ”Beskuren”, skriv i dina anteckningar: ”Signeraren deklarerar beskärning.” Lämna frågan om andra ingrepp öppen i stället för att fylla luckorna själv.
Tre resultat – tre försiktiga slutsatser
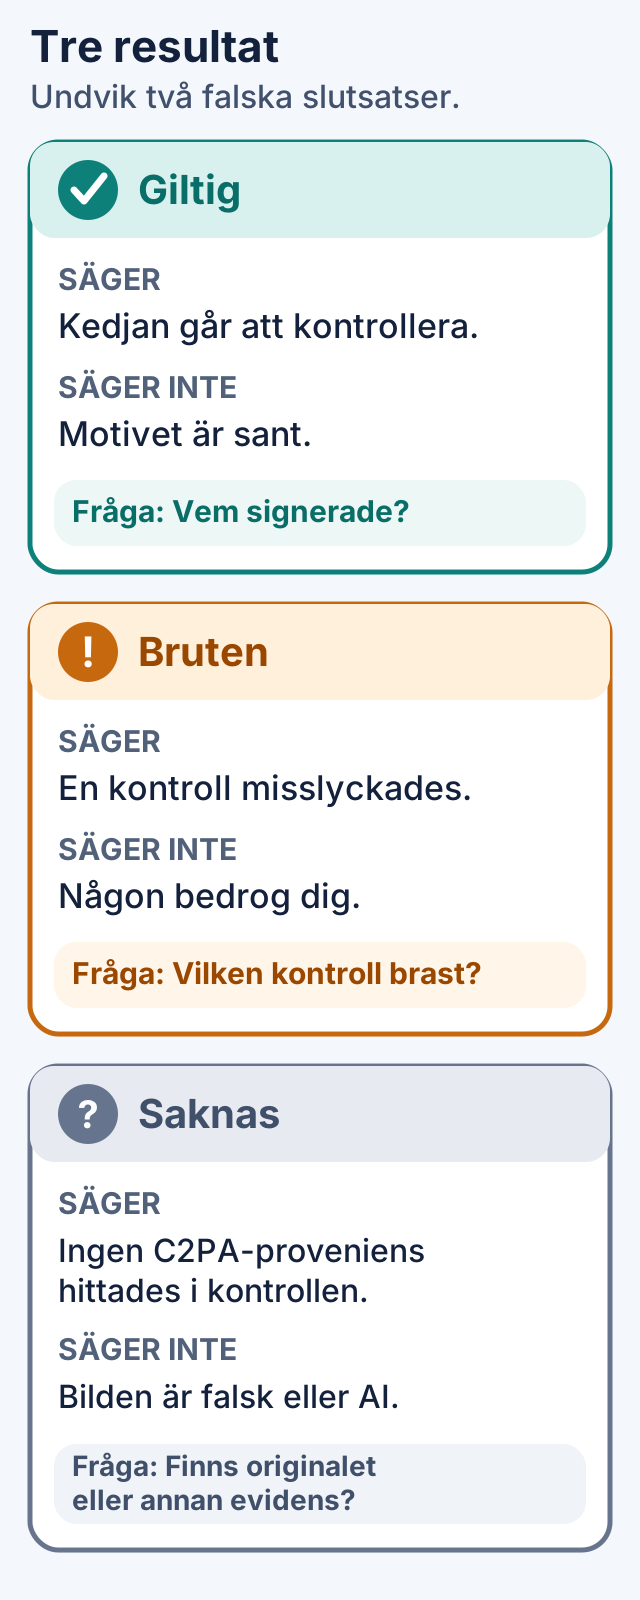
När panelen visar giltig och betrodd, börja med signeraren och läs sedan de faktiska åtgärderna. Står det ”skapad med kamera”, återge just det – inte det vidare påståendet ”ingen AI användes någonstans”.
En bruten kedja betyder att verifieringen inte kunde knyta ihop allt som förväntat. Det kan bero på att filen eller manifestet ändrats, men också på att fel manifest hittats eller att någon del inte går att validera. Resultatet pekar ut ett tekniskt problem; det identifierar inte automatiskt en bedragare.[9]
En saknad märkning betyder att just C2PA-kontrollen inte gav någon proveniensuppgift. C2PA är frivilligt, legitima skapare kan avstå, och uppgifterna kan ha skilts från filen under distributionen. Andra källor kan fortfarande styrka ursprunget; ”ingen märkning hittades” bär inte slutsatsen att bilden är falsk eller AI-genererad.[10]
När kedjan lossnar på vägen
Inbäddade innehållsuppgifter kan tas bort. En skärmdump blir en ny fil med nya bytes, och en tjänst som kodar om en bild kan lämna det ursprungliga manifestet bakom sig. Då kan en hård bindning till originalfilen inte utan vidare validera den nya kopian. Så kallade mjuka bindningar – exempelvis fingeravtryck eller osynliga vattenmärken – kan ibland hjälpa en verifierare att hitta ett externt manifest, men de garanterar inte återhämtning.[11]
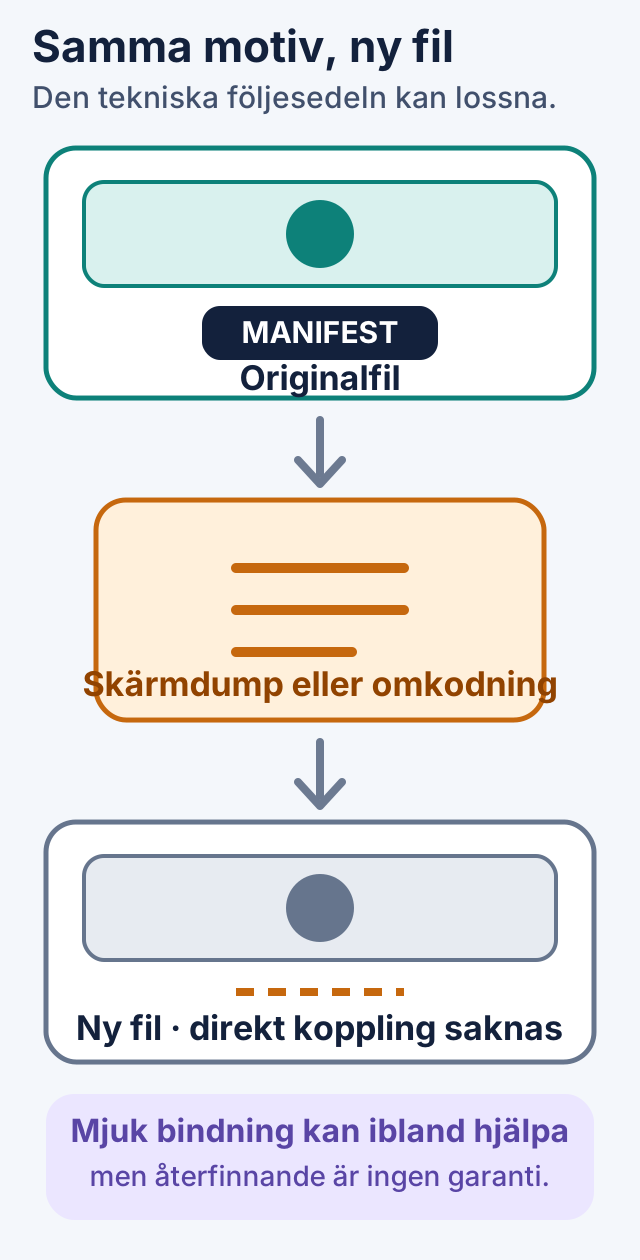
Spara därför originalfilen när proveniens spelar roll. Om du fått en kopia ur ett dokument eller en skärmdump, skriv också upp att du granskar en kopia och leta efter originalet.
Märkningen påverkar också läsaren
Tekniken möter oss genom ett gränssnitt, och det gränssnittet formar tolkningen. I ett publicerat experiment 2026 bedömde 6 114 deltagare från Norge, Storbritannien och USA experimentella nyhetsmockuper med ingen märkning eller tre detaljnivåer av proveniens. Forskarna genererade vissa proveniensuppgifter när offentliga data saknades och använde enhetlig platshållartext i redigeringsfälten när verkliga redigeringar inte gick att verifiera. Mer presenterad etikettinformation höjde deltagarnas självrapporterade transparens, bildtrovärdighet och förtroende för nyhetskällan. Resultatet gäller alltså hur mockupernas etiketter påverkade bedömningarna – inte användning av kryptografiskt verifierade manifest i ett verkligt flöde.[12]
En mindre workshopstudie med 202 deltagare fann en tydlig risk för övertolkning: 44 procent valde svaret att bildmärkningen sade hur trovärdig artikeln var, trots att märkningen gällde bilden. Endast 4 procent i C2PA-villkoret öppnade den extra förklaringen. Märkningarna ökade förtroendet för artikeln, medan skillnaderna i bildförtroende och artikelval inte var statistiskt signifikanta.[13]
Studierna är inte resultat från två oberoende forskargrupper: tre författare återkommer i båda publikationerna.[14] Ingen formell anknytning till standardorganisationen C2PA redovisas, men det är en snävare sak än oberoende från C2PA-införande. Studien med 6 114 deltagare finansierades genom Norges forskningsråds stöd till MediaFutures och genom Project Reynir, finansierat av Agenda Vestlandet. MediaFutures beskriver sig samtidigt som en central aktör i Reynir och som teoretisk grund för projektets arbete med C2PA-baserad medieteknik. Det är ett materiellt partsintresse när resultaten tolkas.[15]
Resultaten pekar därför åt ett intressant håll utan att ensamma avgöra hur alla läsare, plattformar och märkningsdesigner fungerar.
Den praktiska lärdomen är att en ensam grön symbol är för tunn. Ett bra gränssnitt behöver visa vad som validerades och samtidigt hålla frågan om motivets sanningshalt öppen.
Läs märkningen i fem steg
- Öppna detaljerna. Nöj dig inte med symbolens färg eller ordet ”verifierad”.
- Kontrollera filstatusen. Matchar innehållsbindningen den fil du faktiskt granskar?
- Skilj giltig från betrodd. Läs både signaturresultatet och vilken förtroendelista som användes.
- Läs vad som faktiskt deklarerats. Leta efter skapande, ingredienser, redigeringar och digital källtyp – och notera vad som inte anges.
- Gör den vanliga källkritiken. Vem publicerade bilden? Passar tid och plats? Finns oberoende material som visar samma händelse?
Använd Content Credentials som en stark teknisk ledtråd, inte som domslut. Den hjälper dig att ställa bättre frågor till en bild. Den ersätter inte arbetet med att besvara dem.